En muchas empresas la red inalámbrica se instala, se configura una contraseña y solo vuelve a revisarse cuando deja de funcionar. Sin embargo, cada punto de acceso conecta el entorno físico con los sistemas, aplicaciones y datos de la organización. Una mala configuración puede facilitar accesos indebidos, propagación de malware, robo de credenciales o interrupciones del servicio.
La seguridad WiFi empresarial no depende únicamente de utilizar una clave larga. Requiere una arquitectura adecuada, separación de redes, autenticación robusta, mantenimiento, control de dispositivos y una gestión proporcionada de los registros que genera la propia infraestructura.
Por qué la WiFi forma parte de la seguridad de la empresa
Una red inalámbrica corporativa puede dar acceso al correo, sistemas de gestión, impresoras, servidores, servicios cloud y otros recursos internos. Por eso debe tratarse como una parte más de la infraestructura de seguridad y no como un simple servicio de conectividad.
El riesgo aumenta cuando conviven en la misma red ordenadores corporativos, móviles personales, visitantes, impresoras, cámaras, televisores, sensores y otros dispositivos IoT. Cada uno tiene niveles de seguridad y ciclos de actualización diferentes.
Una buena seguridad WiFi empresarial limita qué puede alcanzar cada usuario o dispositivo y reduce el impacto si una credencial se filtra o un equipo resulta comprometido.
Segmentar la red es una de las medidas más importantes
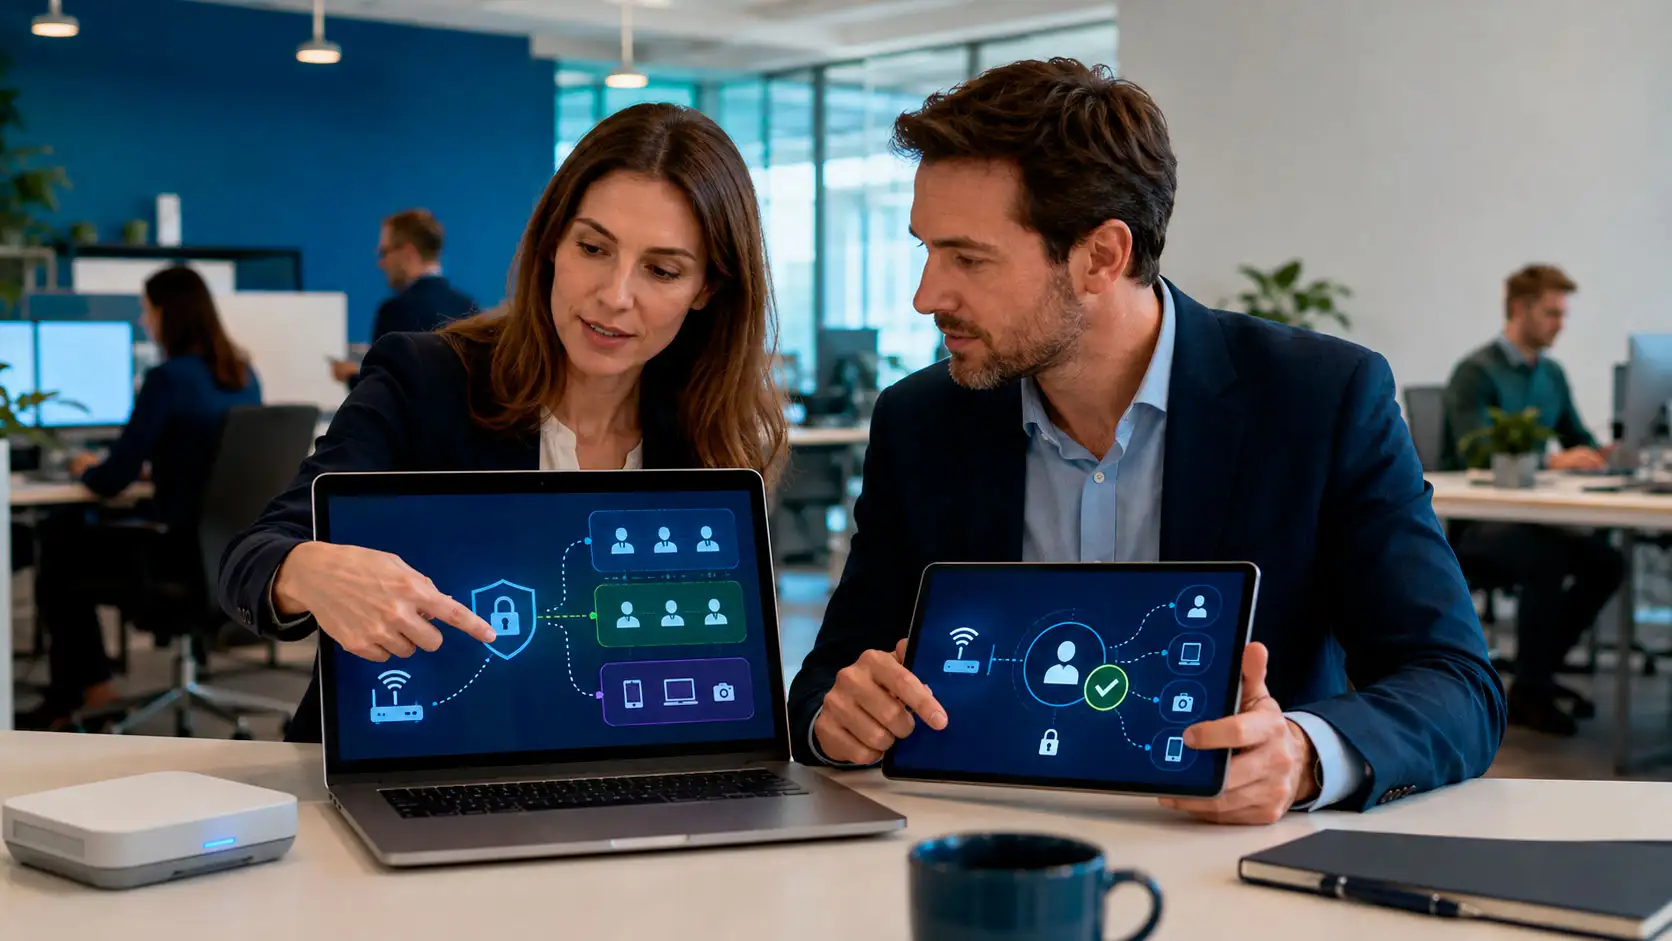
La red corporativa, los invitados, los dispositivos IoT y la administración no deberían compartir el mismo segmento lógico. Separarlos mediante VLAN y reglas de cortafuegos permite controlar qué comunicaciones están autorizadas y refuerza de forma directa la seguridad WiFi empresarial.
La red de invitados debería proporcionar acceso a internet sin permitir conexión con servidores, impresoras, consolas de administración ni otros dispositivos internos. También puede ser conveniente impedir que los propios visitantes se comuniquen entre sí.
Los dispositivos IoT merecen una red específica. Una cámara, una impresora o un televisor inteligente pueden recibir menos actualizaciones que un ordenador y convertirse en un punto de entrada si tienen acceso directo a recursos sensibles.
Contraseña compartida o autenticación individual
Una contraseña común para toda la plantilla es fácil de implantar, pero difícil de gobernar. Cuando una persona abandona la empresa o la clave termina circulando fuera de la organización, cambiarla implica reconectar todos los dispositivos.
En organizaciones con varios usuarios o información sensible es preferible utilizar WPA2-Enterprise o WPA3-Enterprise con 802.1X, de forma que cada persona o dispositivo disponga de credenciales o certificados individuales.
Esta configuración permite revocar un acceso concreto sin afectar al resto y mejora la trazabilidad. En entornos pequeños puede mantenerse una clave robusta si se gestiona correctamente, pero debe existir un procedimiento de renovación y control.
WPA3 ayuda, pero no arregla una mala arquitectura
WPA3 incorpora mejoras de seguridad respecto de generaciones anteriores, pero no convierte automáticamente una red en segura. Una consola de administración expuesta, un firmware sin soporte, WPS activo o una red sin segmentar siguen siendo problemas aunque el cifrado sea moderno.
WEP y el WPA original deben considerarse obsoletos. También conviene revisar configuraciones de compatibilidad que reduzcan la protección y sustituir o aislar los dispositivos que no soporten estándares actuales.
WPS debería permanecer deshabilitado en entornos empresariales salvo que exista una necesidad excepcional y debidamente justificada.
La consola de administración necesita protección reforzada
Los puntos de acceso y controladores permiten cambiar claves, redes, reglas y configuraciones críticas. Por eso la consola de gestión no debería estar accesible desde cualquier equipo ni quedar expuesta directamente a internet. Proteger esta capa de administración es una parte esencial de la seguridad WiFi empresarial.
Las cuentas administrativas deben ser individuales, utilizar autenticación multifactor cuando sea posible y quedar separadas de las cuentas de uso diario. La administración remota debe realizarse mediante canales seguros y con registros suficientes para poder investigar cambios.
También deben eliminarse credenciales por defecto y mantenerse copias protegidas de la configuración. Si un equipo falla o una configuración se corrompe, la organización debe poder recuperar el servicio sin reconstruirlo desde cero.
Firmware, puntos de acceso y dispositivos sin soporte
Un punto de acceso también es un sistema informático y necesita actualizaciones. Mantener firmware obsoleto puede dejar vulnerabilidades conocidas expuestas durante años.
La empresa debería inventariar puntos de acceso, routers, controladores y versiones instaladas, asignar responsables y conocer las fechas de fin de soporte.
Los equipos que ya no reciben actualizaciones deben sustituirse, aislarse o limitarse hasta completar su renovación. La seguridad no puede depender indefinidamente de dispositivos que el fabricante ha dejado de mantener.
Invitados, BYOD e IoT necesitan reglas distintas
No todos los dispositivos conectados deben recibir el mismo nivel de confianza. Un portátil corporativo administrado no debería tratarse igual que el teléfono personal de un visitante.
Si la empresa permite BYOD, conviene definir qué dispositivos pueden conectarse, a qué red, qué recursos pueden utilizar y qué ocurre cuando dejan de estar autorizados.
Esta cuestión debe coordinarse con una política específica de protección de datos y uso seguro de dispositivos, especialmente cuando se accede a información personal o confidencial.
Los invitados deben utilizar accesos temporales o una red específica. El objetivo es facilitar conectividad sin extender innecesariamente el perímetro de confianza.
Qué datos personales genera una red WiFi
Una infraestructura WiFi puede registrar usuario autenticado, dirección MAC, dirección IP, fecha, hora, punto de acceso, duración de la conexión y eventos de seguridad. Dependiendo de la configuración, estos datos pueden permitir inferir presencia o desplazamientos dentro de las instalaciones.
Por eso la monitorización debe responder a una finalidad concreta. Los registros pueden ser necesarios para seguridad, administración y resolución de incidentes, pero no deberían reutilizarse para seguimiento permanente del personal sin un análisis jurídico específico.
El Reglamento General de Protección de Datos exige aplicar medidas de seguridad apropiadas al riesgo y respetar principios como minimización, limitación de finalidad y responsabilidad proactiva.
Una exposición causada por una red mal segmentada o por credenciales comprometidas puede constituir una brecha de datos personales y debe documentarse y evaluarse.
Redes WiFi y Esquema Nacional de Seguridad
Cuando resulte aplicable el Esquema Nacional de Seguridad, la protección de las comunicaciones inalámbricas debe integrarse dentro del conjunto de medidas de seguridad del sistema.
El Real Decreto 311/2022, que regula el Esquema Nacional de Seguridad, contempla medidas relacionadas con segmentación, control de acceso, comunicaciones y protección de los sistemas.
Fuera de su ámbito obligatorio, muchas de estas medidas siguen siendo referencias útiles de buena práctica. No obstante, no debe presentarse el ENS como una obligación universal para cualquier empresa.
Proveedores y gestión WiFi en la nube
Muchas redes se administran actualmente mediante plataformas cloud. Esta opción facilita actualizaciones, monitorización y gestión centralizada, pero introduce nuevas dependencias.
La organización debe conocer quién puede administrar la red, dónde se alojan los datos, qué subproveedores intervienen, qué registros se conservan y cómo recuperar la configuración si cambia de proveedor.
Cuando el proveedor trate datos personales por cuenta de la empresa, su relación deberá quedar correctamente regulada y sus medidas de seguridad deberán evaluarse.
En SIPY abordamos este tipo de análisis dentro de nuestros servicios de seguridad y cumplimiento en protección de datos, integrando los riesgos técnicos con las obligaciones de privacidad y continuidad.
Medidas prioritarias para mejorar la seguridad WiFi empresarial
- Inventariar puntos de acceso, routers, controladores, SSID y firmware.
- Eliminar WPS, WEP, WPA antiguo y configuraciones inseguras.
- Separar red corporativa, invitados, IoT y administración.
- Aplicar autenticación individual con 802.1X cuando sea viable.
- Proteger las consolas con MFA, cuentas individuales y acceso restringido.
- Actualizar firmware y sustituir equipos fuera de soporte.
- Limitar las comunicaciones entre VLAN a lo estrictamente necesario.
- Crear reglas específicas para BYOD, visitantes e IoT.
- Mantener copias protegidas de las configuraciones.
- Revisar periódicamente registros, proveedores y puntos de acceso no autorizados.
- Documentar un procedimiento específico de respuesta ante incidentes de red.
Preguntas frecuentes
¿WPA3 es obligatorio en una empresa?
No existe una obligación universal de utilizar WPA3. Debe utilizarse una configuración actual y adecuada al riesgo, priorizando WPA3 cuando la compatibilidad y el diseño lo permitan.
¿Es suficiente una contraseña WiFi larga?
Puede ser suficiente en entornos muy pequeños y bien controlados, pero una clave compartida dificulta la revocación y la trazabilidad. En organizaciones con varios usuarios es preferible la autenticación individual.
¿La red de invitados debe estar separada?
Sí, como criterio de seguridad debería mantenerse aislada de los recursos internos. Los visitantes normalmente solo necesitan acceso a internet.
¿Ocultar el nombre de la red aumenta la seguridad?
No de forma relevante. Un SSID oculto puede seguir detectándose. La protección real depende del cifrado, autenticación, segmentación, actualizaciones y configuración.
¿Se pueden registrar las conexiones de los empleados?
Sí, cuando exista una finalidad legítima de seguridad o administración y se respeten información, minimización, acceso restringido y plazos de conservación. El registro técnico no debe convertirse en vigilancia indiscriminada.
Conclusión
La seguridad WiFi empresarial debe diseñarse como parte de la infraestructura de ciberseguridad. Una contraseña robusta es útil, pero no sustituye la segmentación, las identidades individuales, el mantenimiento ni la protección de la administración.
Una revisión sencilla puede empezar con una pregunta: si hoy se conecta un visitante o un dispositivo comprometido, ¿qué recursos internos puede alcanzar? La respuesta permite detectar rápidamente si la red necesita una revisión de arquitectura, permisos o configuración.
#WiFiEmpresarial #Ciberseguridad #SeguridadDeRed #ProtecciónDeDatos #RGPD #WPA3 #8021X #RedDeInvitados #IoT #sipylopd #SIPY
Información adicional
Este contenido tiene carácter exclusivamente informativo y general y no constituye asesoramiento jurídico, técnico, contractual, de protección de datos o ciberseguridad individualizado. La configuración adecuada de una red inalámbrica depende del tamaño, actividad, sistemas, dispositivos, datos, proveedores, instalaciones y normativa aplicable a cada organización.
Si necesitas revisar la seguridad WiFi de tu empresa o integrar sus medidas dentro de tu sistema de protección de datos y ciberseguridad, puedes contactar con SIPY a través de nuestra página de contacto para analizar tu entorno y definir las medidas más adecuadas.