Una empresa puede disponer de contratos, protocolos, políticas y un canal interno de información y, aun así, mantener riesgos laborales importantes. El problema aparece cuando la práctica diaria no coincide con lo que dicen los documentos: jornadas mal registradas, criterios poco claros de promoción, controles digitales excesivos, investigaciones deficientes o decisiones automatizadas difíciles de explicar.
El compliance laboral busca precisamente evitar esa distancia entre la norma y la realidad. Su finalidad es identificar, prevenir, detectar y corregir incumplimientos relacionados con las relaciones de trabajo, generando controles, responsables, evidencias y mecanismos de mejora continua.
¿Qué es el compliance laboral?
El compliance laboral es un sistema de gestión del cumplimiento aplicado al ciclo completo de la relación laboral. No se limita a revisar contratos o nóminas. Incluye contratación, jornada, salario, igualdad, prevención de riesgos, acoso, protección de datos, desconexión digital, controles empresariales, investigaciones internas, canal de información, proveedores e inteligencia artificial.
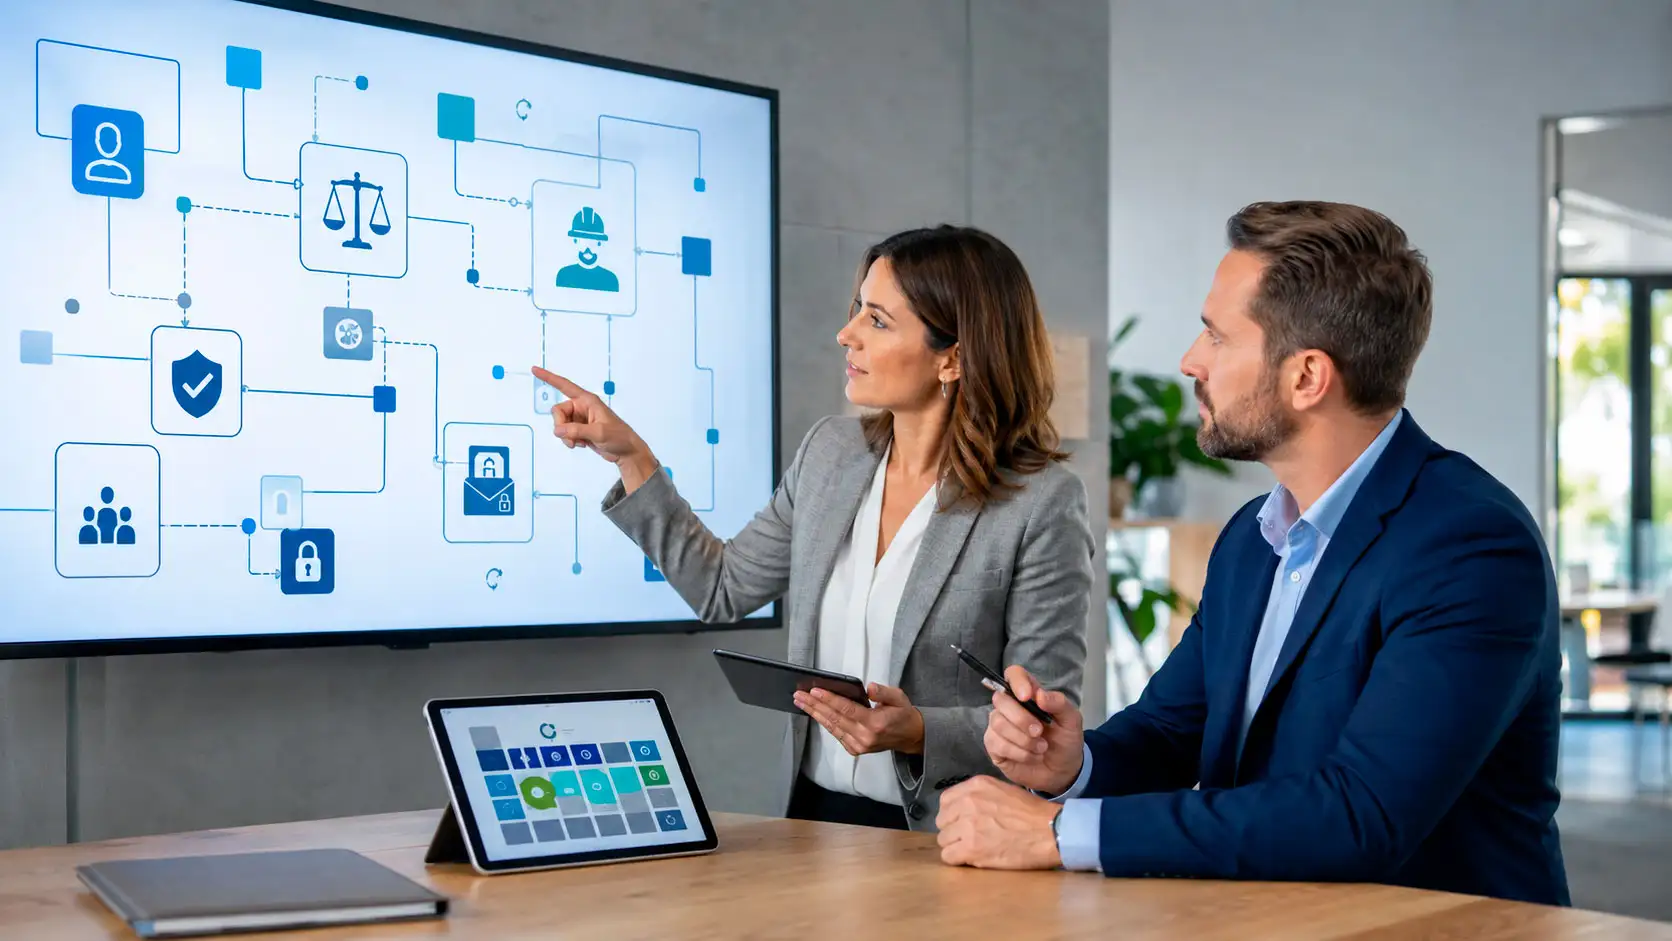
Un programa eficaz debe conectar normas, procesos, decisiones y personas. Recursos humanos, prevención, asesoría jurídica, protección de datos, tecnología, seguridad y dirección deben compartir criterios y alertas. Si cada área trabaja de forma aislada, es más fácil que un riesgo laboral termine convirtiéndose en una reclamación, una sanción o un conflicto interno.
En SIPY abordamos esta visión integrada desde nuestros servicios de protección de datos y cumplimiento, especialmente cuando los procesos laborales incluyen tratamientos intensivos de datos, videovigilancia, geolocalización o herramientas digitales.
Qué áreas debe revisar un sistema de compliance laboral
Contratación y clasificación profesional
La revisión debe comenzar antes del alta. Conviene comprobar si el tipo de contrato responde a la realidad, si la clasificación profesional es correcta, si el periodo de prueba es válido y si las condiciones respetan el convenio aplicable. También deben detectarse situaciones de falso autónomo, cesión ilegal o encadenamiento irregular de contratos.
Jornada, descansos y desconexión digital
El registro horario debe reflejar la jornada real y permitir detectar desviaciones. Deben revisarse horas extraordinarias, descansos, guardias, disponibilidad, teletrabajo, desplazamientos y comunicaciones fuera de horario. La política de desconexión digital debe ser coherente con la cultura directiva: reconocer el derecho por escrito y exigir respuestas inmediatas fuera de jornada es una contradicción evidente.
Igualdad y no discriminación
La igualdad afecta a selección, promoción, retribución, formación y extinción. No todas las empresas tienen las mismas obligaciones formales en materia de plan de igualdad, pero todas deben respetar la prohibición de discriminación. Los criterios utilizados para decidir deben ser objetivos, comprensibles y revisables.
Acoso y riesgos psicosociales
La prevención del acoso no empieza cuando llega una denuncia. Debe existir un procedimiento conocido, confidencial y accesible, junto con formación, pautas de actuación y mecanismos de respuesta temprana. Los riesgos psicosociales también forman parte de la prevención y requieren analizar carga de trabajo, autonomía, apoyo, conflictos y organización.
Control empresarial, privacidad y protección de datos
Cámaras, geolocalización, correo electrónico, dispositivos corporativos, métricas de productividad o sistemas biométricos pueden formar parte del entorno laboral. La facultad empresarial de control existe, pero no permite una vigilancia indiscriminada.
Todo control debe tener una finalidad concreta y superar los criterios de idoneidad, necesidad y proporcionalidad. La empresa debe informar cuando corresponda, limitar el acceso a los datos y evitar conservar información durante más tiempo del necesario.
El compliance laboral debe coordinarse con el RGPD y la LOPDGDD. Los datos de salud, afiliación sindical, biometría u otras categorías especialmente protegidas exigen garantías reforzadas. Los proveedores de nómina, selección, prevención o software también deben quedar correctamente encuadrados y contratados.
Puedes ampliar esta parte en los contenidos de SIPY sobre privacidad y protección de datos, especialmente cuando los controles empresariales afectan a la intimidad de las personas trabajadoras.
Canal interno e investigaciones
El canal interno no debe considerarse únicamente una herramienta para recibir denuncias. En las organizaciones obligadas por la Ley 2/2023 forma parte de un sistema más amplio que exige confidencialidad, protección frente a represalias, procedimientos claros y una gestión adecuada de los plazos.
El texto completo de la Ley 2/2023 de protección de informantes puede consultarse en el BOE.
Una investigación interna debe limitarse a los hechos relevantes, separar funciones y proteger tanto a la persona informante como a quienes resulten afectados. Recopilar información sin límites o mantener expedientes indefinidamente puede generar nuevos incumplimientos en lugar de resolver el problema original.
Proveedores, contratas y cadena laboral
Externalizar un servicio no elimina todas las responsabilidades de la empresa principal. Deben revisarse coordinación de actividades empresariales, prevención, obligaciones salariales y de Seguridad Social cuando proceda, acceso a datos personales y condiciones de trabajo del personal externo.
Los proveedores críticos deberían formar parte del mapa de riesgos. El control puede incluir cláusulas contractuales, evidencias de cumplimiento, revisiones periódicas y mecanismos de actuación cuando se detecten desviaciones.
Inteligencia artificial en recursos humanos
La inteligencia artificial ya puede intervenir en selección, cribado curricular, asignación de turnos, evaluación, promoción, productividad o toma de decisiones laborales. Estos usos pueden aumentar la eficiencia, pero también ocultar criterios, amplificar sesgos y afectar a derechos fundamentales.
Antes de implantar una herramienta debe analizarse para qué se utilizará, qué datos emplea, qué impacto puede tener, cómo se supervisan los resultados y si las personas pueden cuestionar una decisión. La automatización no elimina la responsabilidad humana.
El compliance laboral debe incorporar controles específicos para evitar que una puntuación o recomendación algorítmica se convierta automáticamente en una decisión sobre contratación, salario, promoción o despido.
Cómo implantar un programa de compliance laboral
1. Mapear el ciclo laboral
El primer paso es identificar los procesos reales: selección, contratación, acogida, jornada, nómina, formación, evaluación, promoción, prevención, control, conflictos, sanciones, extinción y conservación de documentación. El mapa debe reflejar cómo funciona realmente la organización, no solo cómo debería funcionar.
2. Identificar riesgos y obligaciones
Cada proceso debe asociarse a sus obligaciones y riesgos. Por ejemplo, en jornada puede existir riesgo de horas no registradas; en selección, discriminación; en control digital, intromisión en la intimidad; y en investigaciones, vulneración de la confidencialidad.
3. Asignar responsables y controles
Un riesgo sin responsable tiende a quedar sin gestionar. Debe quedar claro quién controla cada proceso, qué evidencia genera, con qué frecuencia se revisa y qué sucede cuando aparece una desviación.
4. Formar a quienes toman decisiones
Mandos, recursos humanos y dirección toman decisiones laborales todos los días. La formación debe centrarse en situaciones reales: selección, jornada, trato a personas de baja, comunicaciones fuera de horario, acoso, acceso a datos, uso de IA y medidas disciplinarias.
5. Medir y corregir
El sistema debe generar indicadores útiles: desviaciones de jornada, accidentes, quejas, brechas retributivas, rotación, incidencias de privacidad, represalias o incumplimientos de proveedores. El objetivo no es vigilar más, sino detectar antes y corregir mejor.
Qué controles debería incluir
- Mapa actualizado de riesgos y obligaciones laborales.
- Revisión periódica de contratos, clasificación y jornada.
- Registro retributivo y controles de igualdad cuando correspondan.
- Protocolos de acoso conocidos y operativos.
- Evaluaciones preventivas que incluyan riesgos psicosociales.
- Canal interno e investigaciones con garantías.
- Controles proporcionados sobre dispositivos, cámaras o geolocalización.
- Accesos restringidos y plazos definidos para datos laborales.
- Diligencia debida sobre proveedores y contratas.
- Evaluación de herramientas de inteligencia artificial y supervisión humana.
- Plan de formación y evidencias de asistencia.
- Auditoría periódica y plan de acciones correctoras.
Preguntas frecuentes
¿Todas las empresas necesitan compliance laboral?
Todas las empresas deben cumplir la normativa laboral. La forma y profundidad del sistema dependerán del tamaño, sector, estructura y nivel de riesgo. En organizaciones complejas, un programa estructurado permite coordinar obligaciones y evidencias de forma mucho más eficaz.
¿Es obligatorio un plan de igualdad?
No para todas las empresas por el mismo motivo. La obligación depende, entre otros factores, del tamaño de plantilla, el convenio aplicable o determinados supuestos específicos. La igualdad y la no discriminación, en cambio, obligan a todas las organizaciones.
¿Cuándo es obligatorio el canal interno?
La Ley 2/2023 establece distintos supuestos en función del tamaño y sector. En el ámbito privado existe un umbral general de cincuenta personas trabajadoras, junto con excepciones y sectores sometidos a reglas específicas que deben revisarse en cada caso.
¿Puede utilizarse inteligencia artificial para seleccionar o evaluar personas?
Sí, siempre que el uso respete la normativa laboral, la igualdad, la protección de datos y las obligaciones aplicables al sistema de IA. Deben analizarse finalidad, calidad de datos, sesgos, transparencia, supervisión humana y capacidad de revisión.
¿El consentimiento del trabajador legitima cualquier control?
No. En la relación laboral el consentimiento puede no ser plenamente libre. La empresa debe identificar la base adecuada y justificar la necesidad y proporcionalidad de la medida.
Conclusión
El compliance laboral no consiste en acumular políticas ni en crear una carpeta de documentos. Consiste en conectar obligaciones, riesgos, decisiones, responsables y evidencias para evitar que un error cotidiano termine convirtiéndose en una sanción, un litigio o un daño para las personas.
La mejor forma de empezar es elegir un proceso de alto impacto (selección, jornada, promoción, control o despido) y comprobar qué riesgos existen, quién decide, qué controles funcionan y qué evidencia puede mostrar la organización. A partir de ahí, el sistema debe revisarse y mejorar de forma continua.
#ComplianceLaboral #DerechoLaboral #ProtecciónDeDatos #RGPD #Igualdad #PrevenciónDeRiesgos #RecursosHumanos #InteligenciaArtificial #sipylopd #SIPY
Información adicional
Este contenido tiene carácter exclusivamente informativo y general y no constituye asesoramiento jurídico, laboral, preventivo, de protección de datos ni de ciberseguridad individualizado. Las obligaciones concretas dependen del tamaño de la plantilla, sector, convenio colectivo, estructura empresarial, tecnologías utilizadas, proveedores y circunstancias de cada organización.
Si necesitas implantar, revisar o auditar un sistema de compliance laboral, puedes contactar con SIPY a través de nuestra página de contacto para estudiar tu caso concreto y definir los controles más adecuados.