Introducción: no todo lo posible es legítimo
La inteligencia artificial ha transformado la fotografía, el diseño, la publicidad y la investigación de mercado. Generar en segundos una imagen que antes requería una sesión fotográfica, un equipo creativo y horas de edición es ya una posibilidad cotidiana. Pero esa facilidad crea una falsa sensación de libertad: si la herramienta ofrece un resultado, tendemos a pensar que podemos utilizarlo sin más.
A raíz de una conversación profesional con Ramón Arjona (https://ramonarjona.com/) sobre imágenes creadas mediante IA, considero oportuno abordar una pregunta que debería formular cualquier empresa antes de publicar: ¿qué podría ocurrirle a la persona representada como consecuencia de ese tratamiento? No basta con preguntar si la imagen es bonita o si ayuda a vender. Hay que examinar si se ha utilizado una persona real, qué información se extrae, qué derechos intervienen, qué expectativas se crean y qué daño podría producirse.
Este artículo examina el marco aplicable en España y la Unión Europea a octubre de 2026. Su tesis es sencilla: la legalidad de una imagen depende de cómo se obtiene, genera, transforma, distribuye y utiliza, no únicamente de la herramienta empleada. La evaluación debe centrarse en las personas y en las consecuencias reales para sus derechos y libertades.
1. Tres escenarios que no debemos confundir
Primero, la creación de una persona totalmente sintética sin conexión razonablemente identificable con ninguna persona física. Segundo, la transformación de una fotografía, vídeo o voz de una persona real. Tercero, la generación de un contenido que reproduce o evoca de manera identificable la identidad de alguien, aunque no se haya subido una fotografía original. Los tres escenarios pueden parecer similares en pantalla, pero no implican necesariamente las mismas obligaciones.
Una figura ficticia no es, por ese mero hecho, un dato personal. Sin embargo, la instrucción utilizada, las imágenes de referencia, los metadatos y los resultados pueden contener información personal. También debe analizarse si el resultado acaba atribuyéndose a una persona identificable. Que el autor del prompt no conozca a esa persona no excluye por sí solo su identificabilidad.
Otra distinción fundamental es la existente entre mostrar un rostro y emplearlo para identificar de manera unívoca a una persona mediante tratamiento técnico específico. La segunda actividad puede involucrar datos biométricos sometidos a restricciones reforzadas. No debemos calificar todas las fotografías como datos biométricos especiales, ni tratar como inocua cualquier operación de reconocimiento facial.
2. RGPD: tratamiento, finalidad y legitimación
El Reglamento (UE) 2016/679 se aplica cuando se tratan datos personales de personas físicas identificadas o identificables. Introducir la foto de un empleado o cliente en un servicio de IA puede suponer comunicación a un tercero, análisis, transformación, conservación y creación de contenidos derivados. Es tratamiento, aunque la operación se describa comercialmente como un simple retoque.
La organización debe identificar al responsable, la finalidad y una base de licitud conforme al artículo 6 del RGPD. El consentimiento no es la respuesta automática: puede existir otra base aplicable, pero debe justificarse atendiendo a la finalidad concreta. En materia de categorías especiales de datos puede ser necesaria, además, una excepción del artículo 9. El derecho a la propia imagen exige un examen independiente.
El artículo 5 exige transparencia, minimización, limitación de finalidad, exactitud, limitación del plazo de conservación, seguridad y responsabilidad proactiva. Una fotografía obtenida para identificar a una persona en una acreditación no puede convertirse sin más en material de entrenamiento o campaña publicitaria. Los nuevos usos requieren examinar su compatibilidad y, cuando proceda, una nueva legitimación e información.
El hecho de que las imágenes estén accesibles públicamente no equivale a autorización universal de reutilización. Lo publicado en una red social sigue sujeto a las normas de protección de datos y a otros derechos. Una empresa debe ser capaz de explicar por qué necesita utilizar una imagen real cuando una representación sintética no identificable alcanzaría el mismo objetivo.
3. Información, proveedores y transferencias internacionales
Los artículos 12 a 14 del RGPD obligan a proporcionar información clara sobre el tratamiento, según cómo se obtengan los datos. En proyectos de IA puede resultar necesario explicar la categoría de herramienta, finalidad, destinatarios, conservación y derechos. No basta con esconder una referencia genérica a «innovación tecnológica» en una política de privacidad.
Antes de subir imágenes hay que examinar el contrato y las condiciones del proveedor: ¿actúa como encargado por cuenta de la empresa o determina sus propias finalidades? ¿Conserva las fotografías? ¿Las utiliza para entrenamiento o mejora de productos? ¿Subcontrata servicios? ¿Dónde procesa la información? Si existe encargo del tratamiento, el artículo 28 exige garantías y un contrato adecuado.
Las transferencias internacionales deben analizarse conforme al capítulo V del RGPD. Un servidor fuera del Espacio Económico Europeo no convierte automáticamente el tratamiento en ilícito, pero puede requerir una decisión de adecuación u otro mecanismo válido y, según los casos, garantías adicionales. Conviene documentar no solo el proveedor comercial sino los servicios realmente involucrados.
También deben definirse controles de acceso, eliminación, registro de decisiones e instrucciones internas. La privacidad desde el diseño, recogida en el artículo 25, invita a evitar datos personales innecesarios: por ejemplo, elegir un avatar sintético en vez de cargar al sistema la imagen de un empleado.
4. Derecho fundamental a la propia imagen
En España, el artículo 18.1 de la Constitución protege el honor, la intimidad personal y familiar y la propia imagen. La Ley Orgánica 1/1982 desarrolla su protección civil. No debemos mezclarla con el RGPD: la legitimidad del tratamiento de datos no resuelve automáticamente la autorización para captar, reproducir o explotar la imagen de alguien.
Una persona puede consentir aparecer en la fotografía de un evento y no haber aceptado que su rostro se utilice para fabricar una escena comercial, modificar su cuerpo o atribuirle declaraciones. Hay que comprobar el alcance, finalidad y contexto de la autorización y las excepciones legales que pudieran resultar aplicables, sin interpretarlas de manera expansiva.
El artículo 7 de la Ley Orgánica 1/1982 contempla, entre otras intromisiones, determinados usos de la imagen y su explotación para fines publicitarios, comerciales o análogos. El artículo 8 recoge excepciones y matices, como determinados supuestos relativos a personajes públicos y acontecimientos de interés público. Ninguna excepción debe convertirse en carta blanca para fabricar un mensaje ficticio atribuido a alguien.
En la práctica recomiendo separar autorizaciones: una para captación y difusión ordinaria; otra, si procede, que describa con claridad la transformación mediante IA, medios utilizados y finalidades. Una autorización específica reduce malentendidos, pero debe ser libre y jurídicamente válida.
5. Propiedad intelectual y derechos del fotógrafo
La persona representada y la persona que realizó la fotografía pueden ostentar derechos distintos. El texto refundido de la Ley de Propiedad Intelectual protege las obras fotográficas originales y reconoce una protección propia a las meras fotografías. Una empresa puede disponer de permiso de la persona fotografiada y carecer de derechos suficientes del fotógrafo para reproducir, transformar o explotar la fotografía.
También debe evitarse la afirmación de que toda imagen generada automáticamente pertenece sin reservas a quien escribió un prompt. La eventual protección del resultado como obra exige analizar las aportaciones creativas humanas y el marco jurídico aplicable. Las condiciones del proveedor pueden regular usos contractuales, pero no eliminan derechos de terceros ni garantizan que todos los elementos generados estén libres de conflicto.
Para materiales de campañas, conviene conservar licencias, identificar imágenes de referencia, documentar procesos y revisar logotipos, personajes y otras obras reconocibles. Los derechos de propiedad intelectual y el derecho a la propia imagen deben revisarse por separado, sin pensar que la autorización de uno sustituye al otro.
6. Reglamento Europeo de Inteligencia Artificial: qué regula
El Reglamento (UE) 2024/1689 establece obligaciones graduadas según las prácticas y los sistemas. No considera de alto riesgo toda herramienta que crea imágenes. El análisis depende de la finalidad prevista, características y clasificación del sistema. Confundir toda IA generativa con IA de alto riesgo conduce a errores jurídicos y de gestión.
El artículo 50 regula obligaciones diferenciadas: los proveedores deben facilitar el marcado detectable de determinados contenidos sintéticos (art. 50.2), mientras que los responsables del despliegue deben revelar la generación o manipulación de determinados deepfakes (art. 50.4). Estas obligaciones se aplican desde el 2 de agosto de 2026. Para proveedores cuyos sistemas se introdujeron en el mercado antes de esa fecha, el artículo 111.4 establece hasta el 2 de diciembre de 2026 para ajustarse al marcado previsto en el artículo 50.2. No existe una exigencia indiferenciada de etiquetar visualmente toda imagen de IA.
Para las ultrasuplantaciones o deepfakes, el responsable del despliegue debe comunicar que el contenido ha sido generado o manipulado artificialmente en los supuestos previstos. Existen reglas específicas sobre obras artísticas, creativas, satíricas o ficticias. Por tanto, no es correcto afirmar ni que toda imagen necesita idéntica etiqueta visible ni que basta siempre con no avisar porque el contenido es artístico.
El Reglamento (UE) 2026/1744 modificó el RIA, incluida la cronología de ciertas obligaciones. Por eso cualquier política corporativa debe verificar la versión vigente y distinguir obligaciones ya exigibles de aquellas cuya aplicación se encuentra diferida.
7. Deepfakes, suplantación y contenidos íntimos
Una imagen falsa puede hacer creer que una persona estuvo en un lugar, participó en una reunión, apoyó un producto o protagonizó un hecho que nunca sucedió. Las consecuencias no se reducen a una posible infracción documental: pueden incluir humillación, extorsión, pérdida de trabajo, hostigamiento y ruptura de relaciones personales.
Las imágenes íntimas sintéticas constituyen un supuesto especialmente grave. El Reglamento (UE) 2026/1744 añadió al artículo 5 del RIA la prohibición, en los términos y con los límites allí previstos, de comercializar, poner en servicio o utilizar sistemas de IA que generen o manipulen representaciones realistas de partes íntimas de personas identificables o de actividades sexualmente explícitas sin el consentimiento exigido. Esta prohibición empieza a aplicarse el 2 de diciembre de 2026: a 28 de octubre de 2026 todavía no resulta aplicable, sin perjuicio de otras normas civiles, penales y de protección de datos vigentes.
Además del RIA pueden resultar relevantes el derecho a la propia imagen, la intimidad, la normativa de datos personales, los mecanismos civiles de cesación e indemnización y, dependiendo de los hechos y de los elementos del tipo, la legislación penal. No toda conducta reprochable es automáticamente delito: hace falta examinar el caso concreto.
Ante una suplantación es importante conservar pruebas de URLs, fechas, publicaciones y comunicaciones; solicitar retirada a la plataforma; valorar denuncia ante las autoridades competentes y activar, si procede, los canales de protección de datos. Cuanto más se difunde un contenido, más difícil puede ser limitar su circulación.
8. Biometría y reconocimiento facial
Una cara no es por sí misma una categoría especial de datos en todos los tratamientos. La categoría de datos biométricos especialmente protegidos exige un tratamiento técnico específico para identificar de manera unívoca a una persona. Esta distinción es fundamental para evaluar correctamente el riesgo.
Los sistemas de reconocimiento facial pueden permitir identificación, seguimiento, comparación con bases de datos y correlación entre contextos antes separados. El RIA prohíbe, entre otras prácticas, crear o ampliar bases de datos de reconocimiento facial mediante extracción indiscriminada de imágenes faciales de Internet o de grabaciones de cámaras de vigilancia, con el alcance establecido en su artículo 5.
La utilización de reconocimiento biométrico también puede requerir una EIPD y medidas de seguridad particularmente robustas. No debe confundirse una fotografía destinada a ilustrar una web con una plantilla biométrica usada para identificar a miles de individuos. Un mismo fichero puede originar tratamientos jurídicamente distintos.
9. Menores y personas vulnerables
En imágenes de menores, la evaluación debe extremarse. Las consecuencias de una publicación pueden prolongarse muchos años y afectar a la seguridad, dignidad y desarrollo de una persona que no comprende plenamente el alcance de la exposición. Los artículos 84 y 92 de la LOPDGDD contienen previsiones relevantes sobre protección de menores en Internet y difusión de imágenes.
Cuando una entidad educativa, deportiva, cultural o comercial quiera introducir imágenes de menores en herramientas generativas, debe justificar especialmente la necesidad, adecuación de las autorizaciones, seguridad del proveedor y minimización. Una fotografía autorizada para una actividad escolar no puede reutilizarse por defecto para crear un anuncio sintético.
La posibilidad de recurrir a modelos ficticios puede ser una alternativa de privacidad, aunque exige evitar semejanzas identificables y contextos dañinos. Los riesgos no son únicamente jurídicos: existen riesgos de acoso, sexualización, suplantación, chantaje y persistencia de contenidos en Internet.
10. Empleados, selección y entorno laboral
En las relaciones laborales existe un desequilibrio estructural que obliga a examinar con cautela el consentimiento. Un trabajador puede no sentirse libre de rechazar el uso de su imagen en una campaña. La empresa debe distinguir la gestión interna de personal de su explotación promocional y evitar reutilizaciones inesperadas de fotografías corporativas.
Si un sistema analiza rostros para deducir emociones, desempeño o características personales, el riesgo se multiplica. El RIA prohíbe determinados usos de inferencia emocional en lugares de trabajo y centros educativos, con las excepciones legalmente previstas. A su vez, sistemas de selección o evaluación de personal pueden entrar en categorías de alto riesgo dependiendo de su finalidad.
Una política interna debería prohibir la carga de fotografías de trabajadores en herramientas no autorizadas; definir quién puede elaborar avatares; exigir evaluación previa de campañas; informar de la finalidad; y establecer un procedimiento para atender objeciones, reclamaciones y retiradas.
11. Investigación de mercado: el riesgo también alcanza a terceros
La investigación de mercado permite obtener patrones de comportamiento, valorar productos y estudiar percepciones. La IA puede acelerar el análisis y generar participantes sintéticos, imágenes de consumidor o prototipos de anuncios. Pero debemos preguntarnos qué datos alimentan el modelo, si las conclusiones son verificables y si se utilizan imágenes reales sin legitimación.
Un grupo de perfiles creados artificialmente no equivale a una muestra representativa de personas reales. Presentar opiniones de avatares como si fueran testimonios de clientes puede inducir a error. Además, inferir atributos personales a partir de rostros puede introducir sesgos y discriminación, especialmente cuando se utilizan características sensibles o aproximaciones poco fiables.
La investigación responsable debe diferenciar resultados reales, simulaciones y contenido sintético. El atractivo visual no sustituye la validez metodológica. Las decisiones sobre personas no deberían basarse en supuestas emociones, edad o perfil socioeconómico inferidos automáticamente de una fotografía sin fundamento y legitimación.
12. Publicidad, consumo y competencia desleal
La utilización de IA en publicidad no elimina la Ley de Competencia Desleal, la Ley General de Publicidad ni las normas de consumidores. Una fotografía puede ser técnicamente sintética y, al mismo tiempo, resultar engañosa por lo que comunica. La cuestión decisiva es la impresión que recibe su destinatario y si la presentación puede alterar su comportamiento económico.
Un hotel no debería anunciar vistas al mar inexistentes; una tienda de muebles no debería transformar mediante IA el tamaño o los materiales de un sofá; un centro estético no debería presentar resultados corporales generados como si fueran resultados reales de tratamientos. Son ejemplos de cómo una imagen puede producir expectativas falsas aunque no contenga una frase literalmente mentirosa.
También es delicado mostrar falsos testimonios, personas artificiales presentadas como clientes reales o supuestos profesionales que respaldan un producto. La transparencia debe ser proporcionada al riesgo de confusión y al contexto de la oferta, más allá de la obligación específica de etiquetar ciertos deepfakes.
13. Sesgos, discriminación y dignidad
Una aplicación puede modificar rasgos faciales, alterar el tono de piel, presentar un ideal corporal irreal o clasificar personas conforme a estereotipos. No basta con que una imagen sea convincente: hay que preguntarse si reproduce prejuicios, afecta a la dignidad o conduce a decisiones discriminatorias.
El daño puede nacer tanto de un resultado aislado como de patrones reiterados: invisibilizar determinados colectivos, asociar una apariencia a una conducta o presentar rasgos físicos como indicadores de confianza, capacidad o peligrosidad. Cuando las imágenes alimentan procesos automatizados, el perjuicio puede trasladarse a oportunidades de empleo, acceso a servicios o reputación.
La evaluación de impacto sobre personas debe atender a contexto, finalidad, público, difusión, vulnerabilidad de afectados y dificultad de corregir el resultado. La misma manipulación puede tener consecuencias muy diferentes en una sátira evidente que en una comunicación corporativa que pretende ser documental.
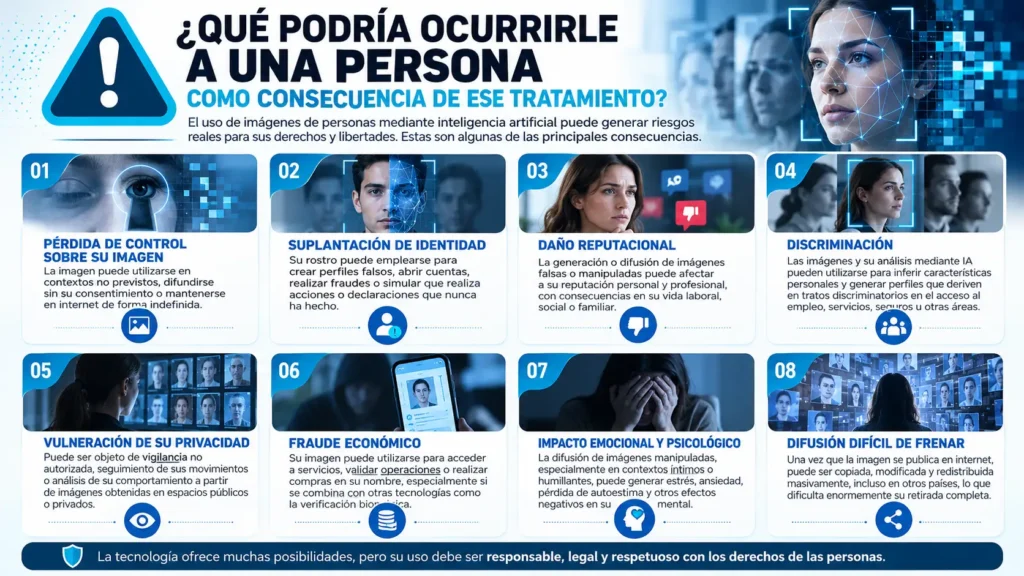
14. ¿Qué puede ocurrirle a una persona como consecuencia?
La pregunta más importante para una evaluación de riesgos no es «¿qué pasa si perdemos el archivo?», sino «¿qué podría ocurrirle a esa persona debido al tratamiento?». Entre las posibles consecuencias figuran pérdida de control sobre su identidad; difusión de imágenes no autorizadas; atribución falsa de conductas; perjuicio reputacional o laboral; discriminación; intimidación; daños económicos; revelación de información íntima; angustia; chantaje o exposición persistente.
También puede producirse un efecto acumulativo. Una imagen falsa aparentemente menor puede multiplicarse, circular fuera de contexto, ser encontrada en buscadores y reutilizarse en nuevas manipulaciones. La dificultad de retirar copias incrementa el impacto. En menores, víctimas de violencia o personas especialmente expuestas, el daño potencial puede ser considerablemente superior.
La probabilidad y la gravedad deben estimarse a partir del tratamiento concreto, no asignando automáticamente a todos los datos una misma puntuación. Debe comprobarse quién puede acceder, qué inferencias se hacen, con qué precisión, cuál es el alcance de publicación y qué mecanismos reales de retirada existen.
 LinkedIn – Miguel Cortés Astilleros