Una carpeta compartida no suele volverse insegura de un día para otro. El riesgo aparece poco a poco: un acceso temporal que nunca se retira, un cambio de puesto que no modifica los grupos, un proveedor que conserva permisos tras finalizar un proyecto o una subcarpeta que hereda privilegios demasiado amplios.
Por eso, los permisos en carpetas compartidas deben gestionarse como un proceso continuo y no como una configuración puntual. El objetivo no es impedir la colaboración, sino garantizar que cada persona pueda leer, editar, compartir o administrar únicamente la información que necesita para realizar su función.
Por qué las carpetas compartidas acumulan riesgos
Servidores de archivos, NAS, SharePoint, OneDrive, Google Drive y otros repositorios facilitan el trabajo en equipo, pero también concentran contratos, nóminas, expedientes, facturas, información de clientes, datos de salud, informes internos, estrategias y secretos empresariales.
El problema surge cuando los accesos se conceden con rapidez y apenas se revisan después. La suma de grupos amplios, invitados, enlaces, permisos heredados y excepciones individuales puede terminar creando una estructura que nadie comprende por completo.
Además, una persona con permiso de lectura puede descargar, sincronizar, reenviar o cargar un documento en otra aplicación. Controlar el repositorio es imprescindible, aunque no sustituye otras medidas de seguridad.
Mínimo privilegio: la regla que debe guiar los accesos
El principio de mínimo privilegio consiste en conceder solo los permisos necesarios para la tarea y durante el tiempo necesario. Pertenecer a la empresa o a un departamento no justifica por sí solo el acceso a toda su información.
Siempre que sea posible, conviene separar lectura, edición, compartición y administración. Una persona que necesita consultar un expediente no tiene por qué poder modificarlo o eliminarlo.
Los permisos en carpetas compartidas funcionan mejor cuando se asignan por grupos y roles que reflejan funciones reales. Los permisos individuales deberían reservarse para excepciones justificadas, porque resultan más difíciles de mantener y auditar.
Permisos heredados: cómodos, pero peligrosos si nadie los entiende
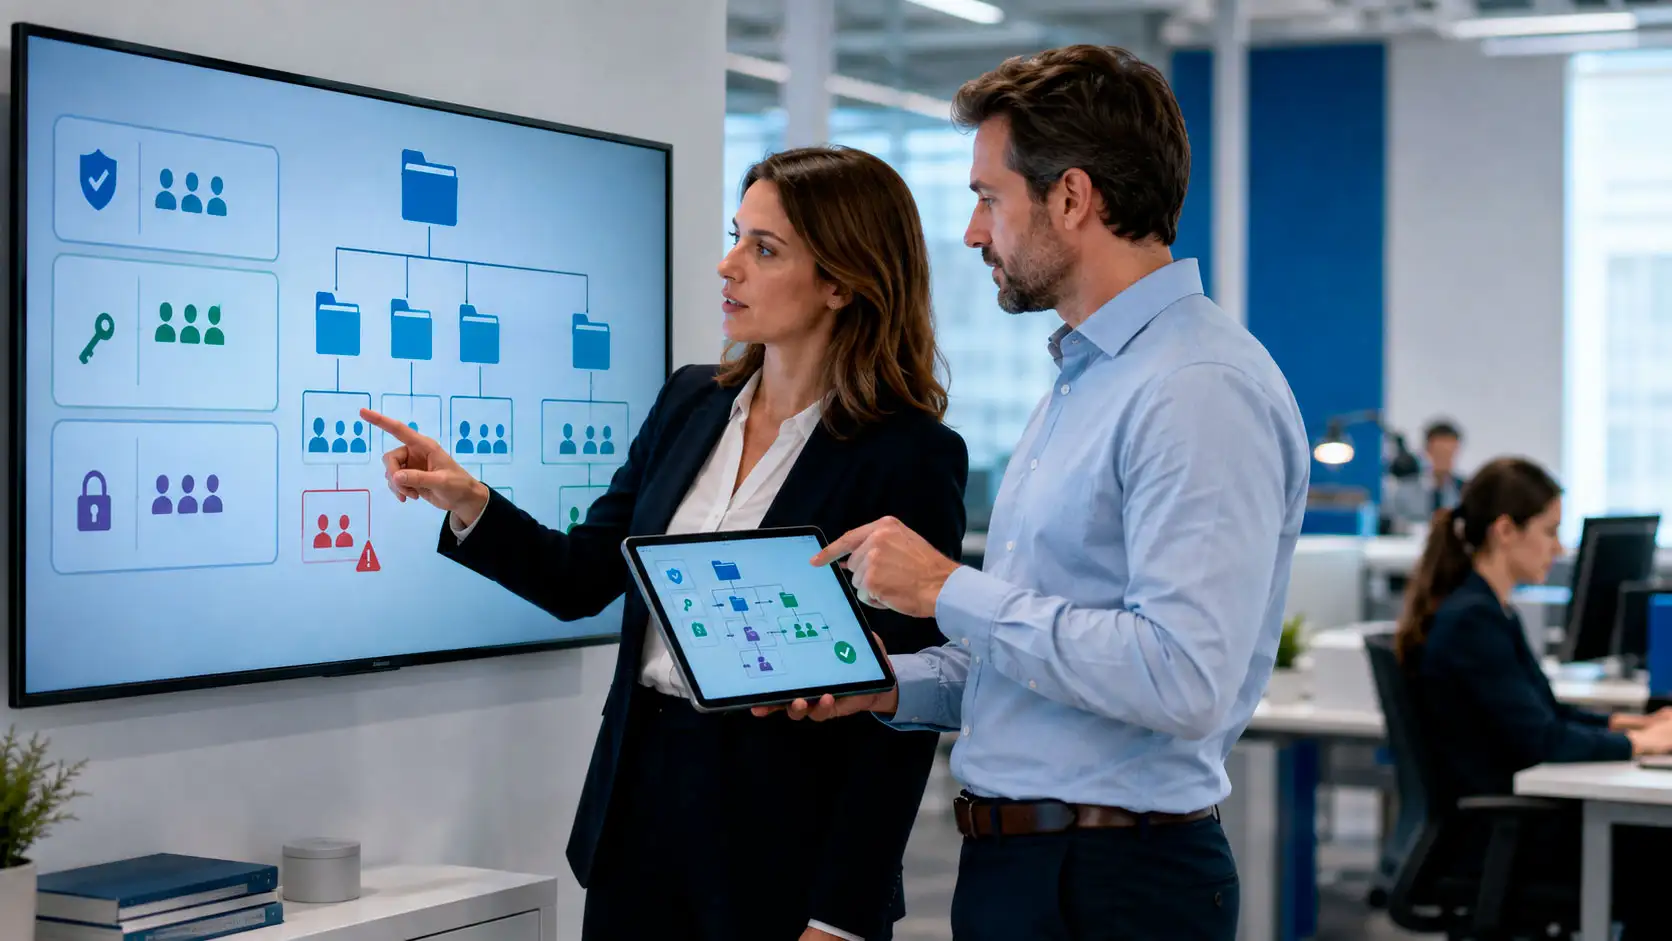
Muchas plataformas transmiten automáticamente los permisos de una carpeta principal a sus subcarpetas. La herencia simplifica la administración, pero puede exponer información sensible si la estructura no se ha diseñado teniendo en cuenta quién necesita acceder a cada nivel.
Una subcarpeta con nóminas, expedientes disciplinarios o información confidencial no debería heredar de forma automática los mismos permisos que una carpeta general del departamento. La herencia debe revisarse especialmente cuando cambia la finalidad o la sensibilidad de la información.
Accesos temporales, invitados y proveedores
Los proyectos, sustituciones, auditorías y colaboraciones externas justifican accesos temporales. El problema aparece cuando esos permisos no tienen fecha de finalización ni un responsable que confirme si siguen siendo necesarios.
Todo usuario externo debería tener una finalidad concreta, un patrocinador interno y una fecha de revisión o caducidad. Las cuentas genéricas y compartidas deben evitarse porque reducen la trazabilidad y dificultan saber quién realizó una acción.
También es recomendable revisar periódicamente qué invitados continúan activos, qué documentos pueden consultar y si todavía existe una relación contractual o profesional que justifique el acceso.
Enlaces compartidos: cuando una URL se convierte en una credencial
Compartir mediante enlace es rápido, pero puede ser arriesgado. Un enlace sin autenticación puede reenviarse y terminar en manos de personas que nunca debieron acceder al documento.
Para información no pública deberían preferirse destinatarios identificados, enlaces autenticados y caducidad. En función del riesgo, también puede ser conveniente impedir descargas, limitar la edición o proteger el acceso mediante medidas adicionales.
Carpetas personales y documentación corporativa
Otro problema habitual es utilizar el espacio personal de una persona trabajadora como archivo de la empresa. Si esa persona cambia de puesto, pierde la licencia o abandona la organización, pueden surgir problemas de continuidad, propiedad y acceso.
La documentación que pertenece a un equipo o proceso debería almacenarse en repositorios corporativos con propietario funcional, estructura definida y permisos gestionados de forma independiente de una cuenta individual.
Quién debe decidir los permisos
TI administra la plataforma, pero no siempre conoce la necesidad de negocio. Por eso, cada repositorio relevante debería tener un propietario funcional capaz de decidir quién necesita acceso, con qué nivel y durante cuánto tiempo.
El modelo funciona mejor cuando se separan responsabilidades: el propietario autoriza, TI configura, la función de seguridad o cumplimiento revisa y auditoría verifica cuando procede.
RGPD y control de accesos
Cuando una carpeta contiene datos personales, controlar el acceso forma parte de las medidas de seguridad del tratamiento. El artículo 32 del RGPD exige medidas apropiadas al riesgo para proteger la confidencialidad, integridad, disponibilidad y resiliencia de los sistemas.
El marco puede consultarse directamente en el Reglamento General de Protección de Datos en EUR-Lex. Este enlace es estándar y no incorpora atributo nofollow, por lo que funciona como enlace DoFollow al publicarse como HTML.
La minimización y la protección de datos desde el diseño también implican limitar el acceso a lo necesario. Si una persona autenticada puede ver datos que no necesita para su función, existe un problema de autorización aunque la cuenta sea legítima.
Una exposición causada por permisos incorrectos puede llegar a constituir una violación de seguridad de datos personales. En ese caso debe documentarse, evaluarse y gestionarse conforme al riesgo para las personas afectadas.
Bajas, cambios de puesto y recertificación
Los permisos en carpetas compartidas deben revisarse especialmente en tres momentos: alta, movilidad interna y baja. Un cambio de puesto puede convertir en innecesarios permisos que antes estaban plenamente justificados.
La baja debe retirar cuentas, grupos, tokens, enlaces y accesos externos sin demoras innecesarias. Para el resto de usuarios conviene realizar recertificaciones periódicas, de forma que el propietario confirme si cada acceso sigue siendo necesario.
La frecuencia dependerá del riesgo. Las carpetas con datos sensibles, información financiera, secretos empresariales o gran número de usuarios deberían revisarse con mayor frecuencia que un repositorio interno de bajo impacto.
Administradores: más privilegios, más control
Los administradores concentran un nivel de acceso especialmente sensible. Gestionar técnicamente una plataforma no debería significar consultar el contenido de forma ordinaria cuando no existe necesidad.
Conviene utilizar cuentas administrativas separadas, autenticación multifactor, privilegios mínimos, trazabilidad y acceso elevado solo cuando sea necesario. En entornos críticos puede resultar apropiado implantar soluciones específicas de gestión de accesos privilegiados.
Cómo empezar una revisión de permisos
No es necesario auditar toda la organización en un solo día. Una primera revisión puede centrarse en las diez carpetas o repositorios más sensibles y responder cuatro preguntas: quién tiene acceso, qué puede hacer, por qué lo necesita y cuándo se revisó por última vez.
- Identificar un propietario funcional para cada repositorio crítico.
- Eliminar cuentas inactivas, invitados antiguos y accesos sin justificación.
- Revisar grupos demasiado amplios y permisos heredados.
- Separar lectura, edición, compartición y administración.
- Bloquear o justificar los enlaces anónimos.
- Aplicar caducidad a accesos temporales y externos.
- Integrar altas, cambios de puesto y bajas con la gestión de identidades.
- Utilizar autenticación multifactor en la plataforma.
- Registrar cambios de permisos y accesos relevantes de forma proporcionada.
- Programar recertificaciones periódicas y documentar las decisiones.
Estas medidas forman parte de una estrategia más amplia de protección de datos para empresas, en la que los controles técnicos deben estar coordinados con procedimientos, responsables y evidencias.
Cuando existen dispositivos personales o sincronizaciones fuera del entorno corporativo, también conviene revisar los riesgos asociados al BYOD y uso de dispositivos personales para trabajar.
Preguntas frecuentes
¿Cada cuánto deben revisarse los permisos?
Depende de la sensibilidad y del volumen de accesos. Deben revisarse siempre después de una baja, un cambio de puesto, el cierre de un proyecto o un incidente y, además, de forma periódica mediante recertificaciones.
¿Es mejor conceder permisos a grupos o a usuarios?
Los grupos funcionales suelen ser más fáciles de mantener y auditar. Los permisos individuales deberían utilizarse como excepción cuando exista una necesidad específica.
¿Puede TI decidir quién accede?
TI puede aplicar técnicamente los permisos, pero el propietario funcional de la información debe determinar quién necesita acceso y con qué nivel. Separar ambas funciones mejora el control.
¿Un enlace con contraseña es suficiente?
No siempre. Un enlace puede reenviarse y la contraseña puede compartirse. Para información sensible es preferible autenticar al destinatario, limitar permisos y establecer caducidad.
¿Qué ocurre con las carpetas de una persona que deja la empresa?
La información corporativa debe trasladarse o quedar bajo control de un espacio de equipo. Deben retirarse los accesos de la persona y conservarse únicamente los datos necesarios según las políticas y obligaciones aplicables.
Conclusión
El mayor problema de los permisos en carpetas compartidas no suele ser la falta de tecnología, sino la acumulación silenciosa de accesos que fueron legítimos en su momento y dejaron de serlo después.
Asignar propietarios, aplicar mínimo privilegio, controlar invitados y enlaces, integrar altas y bajas y revisar periódicamente los accesos permite reducir de forma considerable el riesgo. La pregunta final es sencilla: ¿puedes explicar hoy por qué cada persona accede a cada carpeta sensible?
#ControlDeAccesos #CarpetasCompartidas #Ciberseguridad #ProtecciónDeDatos #RGPD #MínimoPrivilegio #GobiernoDeDatos #Recertificación #sipylopd #SIPY
Información adicional
Este contenido tiene carácter exclusivamente informativo y general y no constituye asesoramiento jurídico, técnico, contractual, de protección de datos o ciberseguridad individualizado. La configuración adecuada depende de la actividad, datos, repositorios, usuarios, proveedores, relaciones laborales, plataformas utilizadas y nivel de riesgo de cada organización.
Si necesitas revisar los accesos, diseñar una política de mínimo privilegio o auditar los permisos de tus repositorios, puedes contactar con SIPY a través de nuestra página de contacto para analizar tu caso y definir las medidas más adecuadas.