Los formularios web facilitan la relación entre empresas y usuarios, pero también pueden convertirse en una fuente silenciosa de incumplimientos. Cada campo solicitado, cada casilla y cada integración tecnológica determina qué datos se recogen, para qué se usan y quién puede acceder a ellos. Por eso, una apariencia sencilla puede ocultar un tratamiento complejo con implicaciones de transparencia, legitimación, minimización, seguridad, conservación y responsabilidad proactiva.
Cómo funciona realmente un formulario web
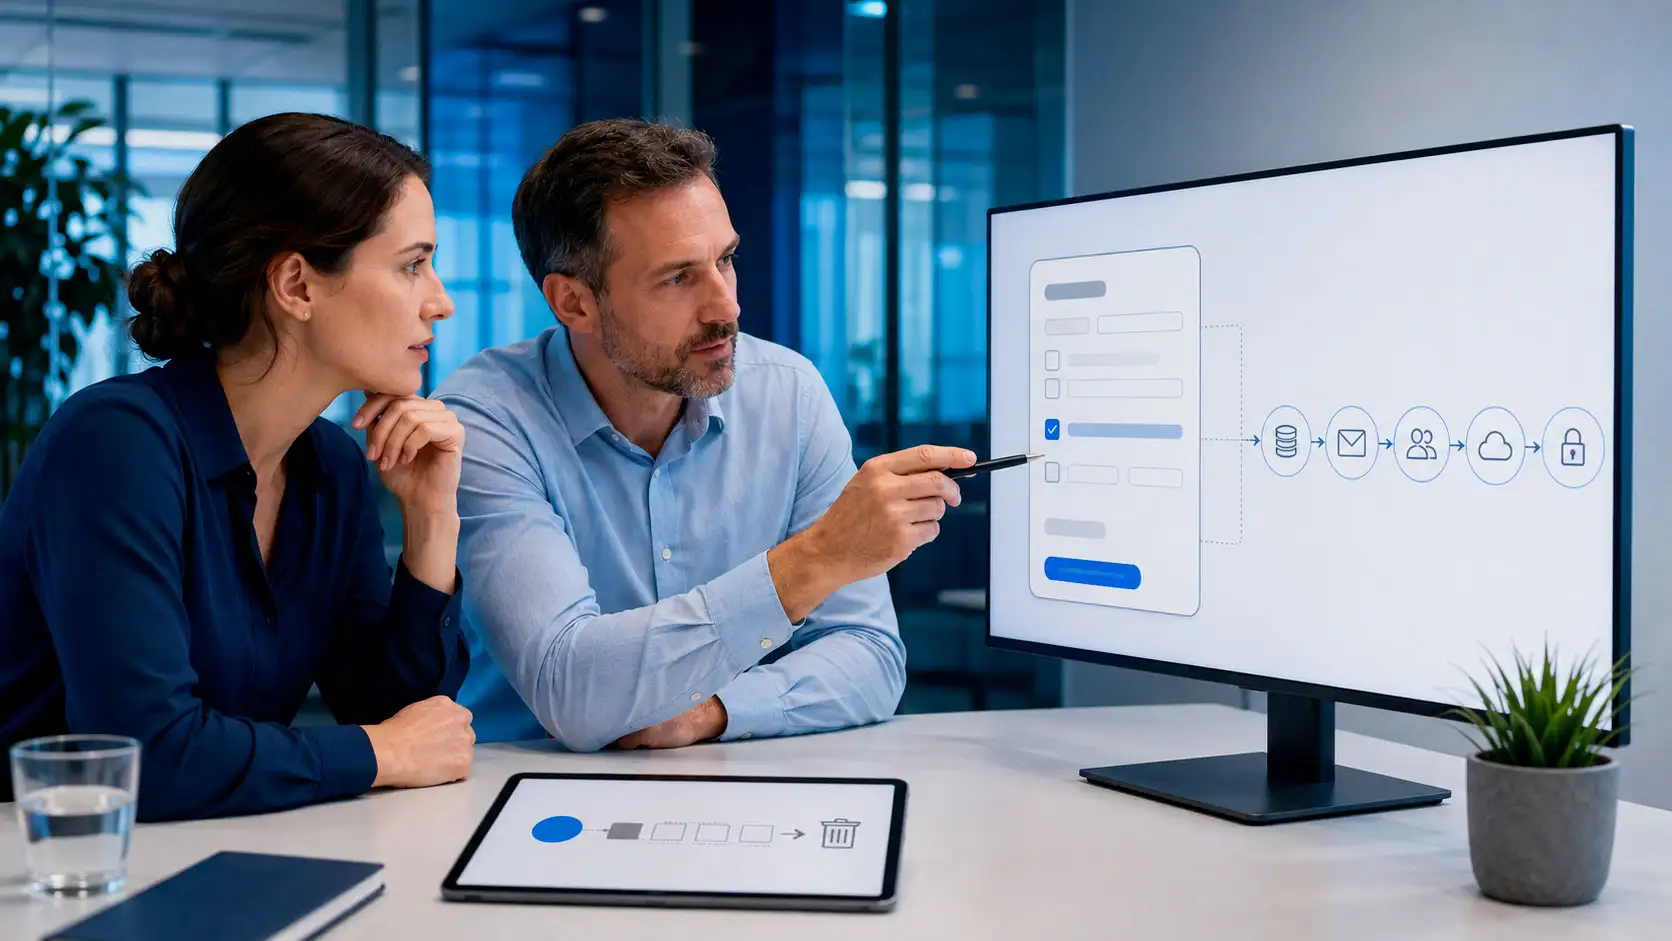
Un formulario web no termina cuando una persona pulsa el botón de envío. En ese momento suele iniciarse una cadena de operaciones: el navegador transmite los datos al servidor; una aplicación valida la información; el contenido puede enviarse por correo electrónico, almacenarse en una base de datos o incorporarse a un sistema de gestión de clientes; también puede pasar por servicios de alojamiento, antispam, analítica, automatización o soporte.
En el tratamiento pueden intervenir el titular de la web como responsable, la agencia que desarrolló el sitio, el proveedor de alojamiento, la plataforma de formularios, el proveedor de correo, el CRM, servicios de captcha, herramientas de marketing y, cada vez con mayor frecuencia, sistemas de inteligencia artificial que clasifican consultas, resumen mensajes o asignan prioridades. La función real de cada participante debe determinarse atendiendo a sus decisiones y no únicamente al nombre que figure en el contrato.
Los datos recogidos varían según la finalidad. Un formulario de contacto puede necesitar nombre, medio de contacto y mensaje. Una candidatura puede incluir historial profesional. Una reserva puede requerir datos económicos o preferencias. Un formulario sanitario o educativo puede llegar a tratar categorías especiales o información de menores. También existen datos generados automáticamente, como dirección IP, fecha, hora, identificadores técnicos, registros de consentimiento y trazas de seguridad.
El flujo puede incluir transferencias internacionales si alguno de los proveedores trata datos fuera del Espacio Económico Europeo o permite accesos desde terceros países. Además, los datos pueden reutilizarse con finalidades secundarias, por ejemplo, para marketing, análisis de comportamiento, entrenamiento de modelos, elaboración de perfiles o mejora de servicios. Estas reutilizaciones no son automáticamente compatibles con la finalidad inicial y deben analizarse de forma separada.
Beneficios y oportunidades
- Agilizan la atención al usuario y permiten ordenar las solicitudes desde el primer contacto.
- Reducen errores de transcripción cuando los campos están bien definidos y validados.
- Facilitan la trazabilidad, la asignación de responsables y el seguimiento de cada petición.
- Pueden mejorar la seguridad frente al envío informal de datos por canales no controlados.
- Permiten aplicar minimización, controles de acceso y plazos de conservación desde el diseño.
- Favorecen la automatización responsable cuando existe supervisión, transparencia y una finalidad legítima.
- Generan evidencias del cumplimiento si se registran adecuadamente la información mostrada y las decisiones del usuario.
Estos beneficios no son automáticos. Requieren que el formulario esté conectado con procesos internos coherentes, que no se convierta en un repositorio indefinido y que la organización conozca el destino real de la información.
Errores y riesgos más frecuentes
Riesgo | Probabilidad estimada | Impacto potencial | Personas o activos afectados | Medida de mitigación |
Solicitar datos excesivos | Alta | Medio/alto | Usuarios, clientes y candidatos | Eliminar campos no necesarios y justificar cada dato. |
Información incompleta o difícil de encontrar | Alta | Alto | Personas afectadas y responsable | Aplicar información por capas y mantener la política accesible. |
Casillas premarcadas o consentimiento agrupado | Media | Alto | Usuarios y evidencias de legitimación | Usar opciones separadas, claras y desmarcadas. |
Usar los datos para marketing sin base jurídica | Media | Alto | Usuarios y reputación | Separar la gestión de la solicitud de las comunicaciones comerciales. |
Falta de cifrado o envío inseguro por correo | Media | Alto | Datos, sistemas y destinatarios | TLS, configuración segura, acceso restringido y evitar datos sensibles por correo. |
Conservación indefinida | Alta | Medio/alto | Personas afectadas y bases de datos | Definir plazos y automatizar revisión, bloqueo o supresión. |
Proveedores y transferencias no evaluados | Media | Alto | Responsable y cadena de suministro | Inventariar servicios, contratos, ubicaciones y garantías internacionales. |
Captchas, analítica o píxeles no transparentes | Media | Medio/alto | Usuarios y dispositivos | Evaluar necesidad, configurar privacidad y gestionar consentimiento cuando proceda. |
Campos libres que recogen datos sensibles | Alta | Alto | Usuarios y personal receptor | Advertencias, límites, filtrado y canal alternativo seguro. |
Automatización o IA opaca | Baja/media | Alto | Solicitantes y decisiones posteriores | Evaluar finalidad, datos, sesgos, supervisión humana y transparencia. |
Las valoraciones son generales. La probabilidad y el impacto deben adaptarse al volumen, naturaleza de los datos, colectivos afectados, tecnologías y contexto de cada organización.
Análisis jurídico aplicable
RGPD y LOPDGDD
Existencia de tratamiento: La recogida, transmisión, almacenamiento, consulta, clasificación, comunicación y supresión de los datos enviados constituyen operaciones de tratamiento. La organización debe identificar quién determina las finalidades y medios esenciales y qué proveedores actúan por cuenta de ella.
Principios: El artículo 5 del RGPD exige licitud, lealtad, transparencia, limitación de finalidad, minimización, exactitud, limitación del plazo, integridad, confidencialidad y responsabilidad proactiva. Estos principios deben reflejarse en el propio diseño del formulario y en el proceso posterior.
Base jurídica: La base depende de la finalidad. Gestionar una consulta puede apoyarse en medidas precontractuales, ejecución contractual, obligación legal, misión de interés público o interés legítimo, según el caso. El consentimiento es necesario cuando no exista otra base adecuada o para finalidades opcionales como determinadas comunicaciones comerciales. No debe pedirse por rutina ni utilizarse para ocultar una finalidad mal definida.
Información y transparencia: Los artículos 12 y 13 del RGPD exigen información concisa, transparente, inteligible y accesible. Deben indicarse, entre otros elementos, identidad del responsable, fines, base jurídica, destinatarios, transferencias, conservación, derechos, reclamación ante la autoridad y, cuando proceda, decisiones automatizadas. La información por capas es válida si la primera capa contiene lo esencial y permite acceder fácilmente al detalle.
Minimización: Cada campo obligatorio debe ser necesario para la finalidad. Pedir fecha de nacimiento, documento de identidad, dirección postal, sexo o información empresarial detallada en un formulario de contacto ordinario suele exigir una justificación específica. Los campos opcionales deben identificarse como tales.
Conservación: No existe un plazo único para todos los formularios. Debe establecerse un criterio vinculado a la finalidad, posibles responsabilidades y obligaciones legales. Las consultas sin continuidad no deberían permanecer indefinidamente en buzones, bases de datos y copias de seguridad accesibles.
Seguridad: El artículo 32 del RGPD obliga a aplicar medidas adecuadas al riesgo. En formularios pueden ser relevantes HTTPS, configuración segura del servidor, validación de entradas, protección frente a inyecciones y spam, control de accesos, registro de actividad, copias de seguridad, cifrado, actualización de componentes y procedimientos frente a brechas.
Privacidad desde el diseño: El artículo 25 exige integrar garantías desde la concepción. Esto supone seleccionar por defecto la opción menos intrusiva, limitar campos, evitar finalidades ocultas, separar consentimientos, reducir integraciones y prevenir la exposición de información en URL, registros o herramientas de terceros.
Encargados y transferencias: Los proveedores que tratan datos por cuenta del responsable deben ofrecer garantías suficientes y formalizar un contrato conforme al artículo 28. Cuando exista acceso desde terceros países, deben identificarse el mecanismo de transferencia y las medidas complementarias que correspondan.
Derechos y brechas: La organización debe poder localizar y gestionar los datos recibidos para atender derechos. Una exposición, acceso no autorizado o envío a destinatario incorrecto puede constituir una violación de seguridad y exigir documentación, evaluación y, cuando proceda, notificación.
LSSI y comunicaciones comerciales
Cuando el formulario se utiliza para enviar comunicaciones comerciales electrónicas, la Ley 34/2002 exige analizar sus reglas específicas. La solicitud de información o presupuesto no autoriza por sí sola a incorporar a la persona a una lista comercial. La suscripción debe presentarse separadamente, con información clara y un mecanismo sencillo de oposición o baja. La relación previa con clientes puede permitir determinados envíos sobre productos o servicios similares, pero no elimina el deber de información ni el derecho de oposición.
Evaluación de Impacto relativa a la Protección de Datos
Un formulario de contacto ordinario, con pocos datos y sin perfiles ni colectivos vulnerables, no suele requerir por sí mismo una Evaluación de Impacto relativa a la Protección de Datos (EIPD). La conclusión cambia cuando el formulario forma parte de una evaluación sistemática, recoge categorías especiales a gran escala, combina fuentes, monitoriza conducta, afecta a menores, alimenta decisiones con efectos significativos o utiliza tecnologías innovadoras que elevan el riesgo. En esos casos puede ser obligatoria o, al menos, altamente recomendable. Si la EIPD concluye que persiste un alto riesgo que no puede mitigarse, debe valorarse la consulta previa a la autoridad de control antes de iniciar el tratamiento.
Reglamento Europeo de Inteligencia Artificial
El Reglamento (UE) 2024/1689 resulta relevante cuando los datos del formulario alimentan un sistema de inteligencia artificial, por ejemplo, para clasificar candidaturas, detectar fraude, priorizar pacientes, evaluar solvencia, moderar contenidos o decidir el acceso a un servicio. No toda automatización es un sistema de IA ni todo sistema de IA es de alto riesgo. Deben analizarse la función, el sector, el efecto de la salida y el papel de cada operador. Desde el 2 de agosto de 2026 se aplica con carácter general una parte sustancial del Reglamento, aunque varias disposiciones entraron antes en aplicación y otras cuentan con calendarios específicos. Cuando proceda, deberán considerarse transparencia, alfabetización, supervisión humana, gobernanza de datos, exactitud, robustez, ciberseguridad y conservación de registros.
NIS2, ENS y ciberseguridad
La Directiva NIS2 y su normativa nacional de transposición pueden afectar a entidades incluidas por su sector, tamaño o criticidad. En esos casos, el formulario debe integrarse en la gestión global de riesgos, seguridad de la cadena de suministro, respuesta a incidentes, continuidad, autenticación y vulnerabilidades. El Esquema Nacional de Seguridad puede resultar aplicable al sector público y a determinados proveedores que prestan servicios o suministran soluciones a sistemas del ámbito público. Para otras organizaciones, sus controles pueden servir como referencia de buena práctica, sin convertirlos automáticamente en una obligación legal.
Otras normas relacionadas
Los formularios pueden quedar condicionados por normativa laboral en selección de personal, normas sanitarias o educativas cuando se recogen datos especialmente sensibles, legislación de consumidores en contrataciones o reclamaciones, accesibilidad digital, normativa contractual y reglas sobre secreto empresarial. La conexión debe examinarse según la finalidad concreta; no existe una lista universal aplicable a todo formulario.
Proporcionalidad, necesidad y alternativas
El diseño debe partir de una finalidad concreta y comprobar si cada dato y cada integración son idóneos y necesarios. Cuando el objetivo pueda lograrse con una opción menos intrusiva, debe preferirse. También deben revisarse periódicamente las decisiones, porque un campo que fue necesario al inicio puede dejar de serlo.
Alternativa | Ventajas | Limitaciones | Nivel de intrusión | Cuándo elegirla |
Formulario mínimo con respuesta manual | Menos datos, mayor control y fácil explicación | Menor automatización y posible carga operativa | Bajo | Consultas generales y bajo volumen |
Formulario estructurado conectado a CRM | Mejor seguimiento y trazabilidad | Más integraciones, perfiles y accesos | Medio | Volumen relevante y proceso comercial definido |
Canal seguro autenticado | Protege documentación y datos sensibles | Mayor fricción y coste | Medio | Sanidad, educación, recursos humanos o expedientes |
Asistente con IA para clasificar solicitudes | Escalabilidad y rapidez | Opacidad, errores, sesgos y dependencia del proveedor | Medio/alto | Solo tras evaluación, supervisión y controles adecuados |
Medidas recomendadas
Medidas inmediatas
- Inventariar todos los formularios activos, incluidos pop-ups, chats, landing pages y formularios incrustados.
- Identificar finalidad, base jurídica, responsable, destinatarios, proveedores y plazo de conservación de cada uno.
- Eliminar campos obligatorios que no sean necesarios y señalar claramente los opcionales.
- Revisar la primera capa informativa y asegurar acceso directo a la información completa.
- Desmarcar todas las opciones no esenciales y separar el marketing de la gestión de la solicitud.
- Comprobar HTTPS, destinatarios del correo, permisos del buzón y exposición en registros o URLs.
Medidas a corto plazo
- Formalizar o actualizar contratos con alojamiento, CRM, correo, captcha, analítica y automatización.
- Evaluar transferencias internacionales y accesos remotos desde terceros países.
- Definir plazos de conservación y procedimientos automáticos o periódicos de borrado.
- Establecer evidencias de la versión de la cláusula y de la acción afirmativa del usuario.
- Realizar pruebas de seguridad y accesibilidad, incluyendo validación de entradas y errores de configuración.
- Formar a los equipos de marketing, desarrollo, ventas y atención al cliente.
Medidas a medio plazo
- Integrar revisiones de privacidad en el ciclo de desarrollo y gestión de cambios.
- Definir métricas: formularios inventariados, campos eliminados, plazos aplicados, incidentes y derechos atendidos.
- Auditar periódicamente proveedores, scripts, cookies, APIs y destinos reales de los datos.
- Reevaluar los formularios cuando cambien finalidad, proveedor, tecnología, colectivos o volumen.
- Realizar EIPD cuando el tratamiento pueda implicar alto riesgo y documentar la decisión cuando no resulte necesaria.
Escenarios prácticos
Escenario | Supuestos | Riesgos | Obligaciones principales | Señales de alerta | Decisión recomendada |
A. Bajo riesgo | Formulario de contacto con nombre, correo y mensaje; respuesta manual; sin marketing ni datos sensibles. | Spam, destinatario incorrecto, conservación excesiva. | Información, base jurídica, seguridad, plazo y gestión de derechos. | Se añade analítica invasiva, CRM externo o campo libre sensible. | Mantener formulario mínimo y revisión periódica. |
B. Riesgo medio | Solicitud de presupuesto integrada con CRM, segmentación comercial y varios proveedores. | Reutilización, accesos excesivos, transferencias, perfiles básicos. | Separación de finalidades, contratos, trazabilidad, oposición y seguridad reforzada. | Se incorporan datos financieros, menores o decisiones automatizadas. | Evaluación documentada, controles de proveedor y supervisión. |
C. Alto riesgo | Formulario sanitario, educativo, laboral o financiero que recoge datos sensibles y alimenta evaluación automatizada. | Discriminación, filtración, decisiones erróneas, afectación grave de derechos. | EIPD cuando proceda, privacidad desde el diseño, gobernanza, seguridad elevada y supervisión humana. | Gran escala, combinación de bases, imposibilidad de ejercer derechos o riesgo residual alto. | No desplegar hasta reducir el riesgo; valorar consulta previa. |
El cambio de proveedor, la incorporación de una herramienta de IA, un aumento sustancial del volumen, la recogida de categorías especiales o la utilización del formulario para una finalidad nueva pueden desplazar el tratamiento a un escenario de mayor riesgo e invalidar la evaluación inicial.
Lista de comprobación
- ¿Está identificada y documentada la finalidad concreta del formulario?
- ¿Se ha determinado una base jurídica adecuada para cada finalidad?
- ¿Los campos obligatorios son estrictamente necesarios?
- ¿Los campos opcionales están diferenciados?
- ¿La primera capa informativa contiene los elementos esenciales?
- ¿La información completa es accesible antes del envío?
- ¿Las casillas opcionales están desmarcadas y separadas por finalidad?
- ¿Puede acreditarse qué información se mostró y qué acción realizó el usuario?
- ¿Se han identificado todos los proveedores y subencargados?
- ¿Existen contratos de encargo adecuados?
- ¿Se han evaluado las transferencias internacionales?
- ¿El formulario y sus integraciones utilizan comunicaciones seguras?
- ¿Los datos no aparecen en URLs, registros o correos innecesarios?
- ¿Los accesos internos están limitados por funciones?
- ¿Existe un plazo de conservación y un mecanismo de borrado?
- ¿Puede atenderse el ejercicio de derechos sobre los datos recibidos?
- ¿Se han evaluado cookies, captcha, analítica, chat e inteligencia artificial?
- ¿Se ha valorado la necesidad de una EIPD?
- ¿Existe un procedimiento de detección y gestión de brechas?
- ¿El formulario se revisa tras cambios técnicos, jurídicos o de finalidad?
Conclusión
Jurídicamente, un formulario web es una operación de tratamiento que debe cumplir los principios y obligaciones aplicables desde el momento del diseño. Técnicamente, la seguridad debe cubrir toda la cadena y no solo la página visible. El riesgo principal es la desconexión entre lo que la persona cree que ocurre y el flujo real de sus datos. La medida prioritaria es elaborar un inventario de formularios y revisar para cada uno finalidad, base, datos, información, proveedores, conservación y seguridad. Antes de adoptar una decisión definitiva deben conocerse el volumen, los colectivos, los sistemas conectados, las ubicaciones de tratamiento y cualquier uso automatizado o secundario.
#ProteccionDeDatos #RGPD #Privacidad #Ciberseguridad #Cumplimiento #InteligenciaArtificial #sipylopd #SIPY
Límites y advertencia profesional
Este contenido tiene carácter informativo y general. La aplicabilidad del RGPD, la LOPDGDD, la LSSI, el Reglamento Europeo de Inteligencia Artificial, NIS2, el Esquema Nacional de Seguridad y cualquier normativa sectorial depende de las circunstancias concretas del formulario, la organización, las categorías de datos, los colectivos, los proveedores y las finalidades. Puede ser necesario realizar un análisis jurídico, técnico, contractual o de ciberseguridad específico, así como una Evaluación de Impacto relativa a la Protección de Datos. Antes de tomar decisiones deben comprobarse las versiones vigentes de las normas, su calendario de aplicación y los criterios actualizados de las autoridades competentes.